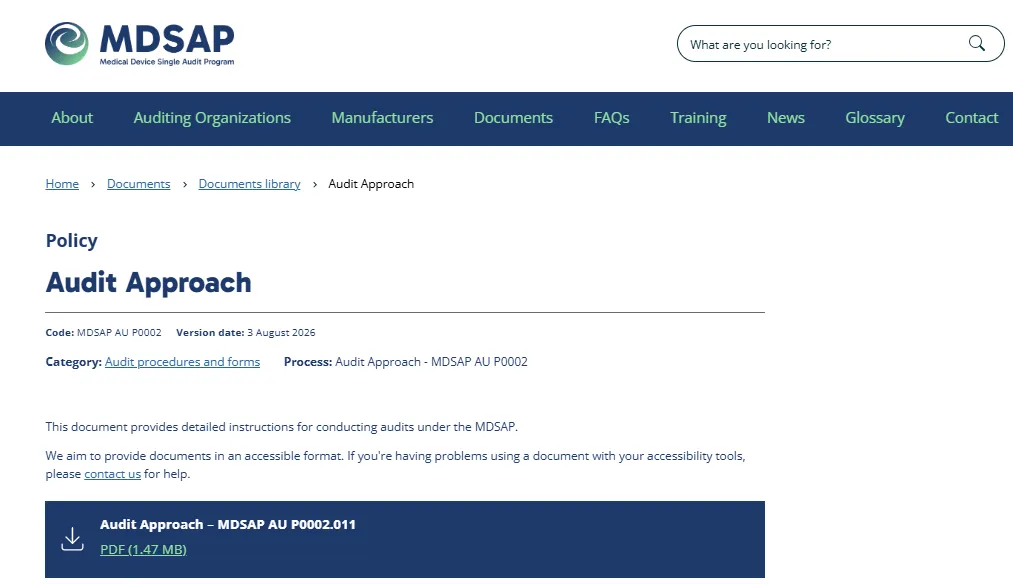
2026年8月3日,MDSAP官方AU P0002.011《MDSAP Audit Approach》正式发布,即刻替代02月版的010。
别以为这次升版只是“小版本迭代”,本次011版将网络安全、UDI、人员能力等要求直接纳入“审核任务级”,MDSAP审核逻辑已从“框架合规”迈向“实质合规”。
接下来让我们一起看看审核官手中的“放大镜”焦距转向了哪里……八大审核变化全解释
变化一:风险思维“前移”—Task 1
将“基于风险的方法控制QMS流程”前移至Task 1,审核时审核官不再只看设计风险,可能还要查企业是否定期评审风险台账、更新全过程的风险控制措施,审核官将核查企业的风险思维是否贯穿全体系。
变化二:人员能力从“培训”转向“胜任”
Task 6 的审核重点不再以培训签到、课时记录为核心核查对象,仅提供培训签到表,将不再被定义为培训合格,企业必须建立岗位能力评估机制,提供实操考核、资格认定等证据,证明人员具备胜任岗位的硬实力,审核员在审核时可能会抽取人员进行考核、实操等。
变化三:UDI 监管精细化
1. 明确 Manufacturer(制造商)负责生产端与标签端的UDI实施符合要求;Sponsor(赞助商)持有上市许可,承担 UDI数据库上传与维护责任。双方必须签署书面协议。2. FDA变更管理明确:设计或包装变更若影响器械识别,必须重新分配UDI-DI。
变化四:设计开发过程的变更
1. 删除了旧版“设计评审必须有独立评审员”的规定,向ISO 13485标准靠拢。
2. 新增FDA网络安全设计输入要求,以及网络安全设计验证要求。
3. 设计变更,FDA必须同步追溯UDI数据的更新与上报。
变化五:生产与服务扩范围
1. Task1增加了针对 UDI 的澳大利亚(TGA)相关要求;
2. Task 18 引入FDA“life-supporting / life-sustaining”定义,提高此类产品的追溯要求。3. Task 26 将”安装活动的符合性评估”增加了对具有软件功能的设备的相关规定。
变化六:网络安全从设计到售后闭环
1. 新增网络安全反馈闭环要求,增加了FDA关于设备网络安全要求的规定;同时新增了与测量、分析与改进相关的内容。
2. 实现了网络安全从设计到售后的要求,确保网络安全在全生命周期得到有效监控。
变化七:上市许可与设施注册
预定变更控制计划(PCCP)条款的重大修订,移除了此前仅适用于人工智能赋能设备的限制。
变化八:附录术语的表达修订
附录 2(Annex 2)将原来“关键供应商”的表述,精确替换为“灭菌及实验室服务供应商”。
结语:
MDSAP AU P0002.011 的发布,这一次,MDSAP不再看你“文件写得漂亮”,而是看你“流程跑得是否扎实”,在此建议医疗器械的各大企业尽快完成内部体系的差异分析,作好体系升版,顺利完成新一轮的审核。